바이너리 파일 등록 방법
적용 보안검사 2
파일에 포함된 구성요소의 명세와 알려진 취약점을 검사합니다.
지원 대상 상세
빌드 도구·프레임워크에 관계없이 표준 Java 메타데이터를 담은 산출물을 분석합니다.
분석 결과 활용
BUILD ARTIFACT
배포한 파일 그대로 검증
소스코드나 빌드 환경 없이, 실제 배포한 산출물을 그대로 올려
그 안의 구성요소와 취약점을 확인합니다.
빌드가 끝난 배포 파일을 업로드해 소스코드 없이도
그 안의 구성요소와 알려진 취약점을 확인합니다.
Java 빌드 산출물(.jar·.war·.ear·.par)을 업로드해
즉시 분석을 시작합니다.
파일에 포함된 구성요소의 명세와 알려진 취약점을 검사합니다.
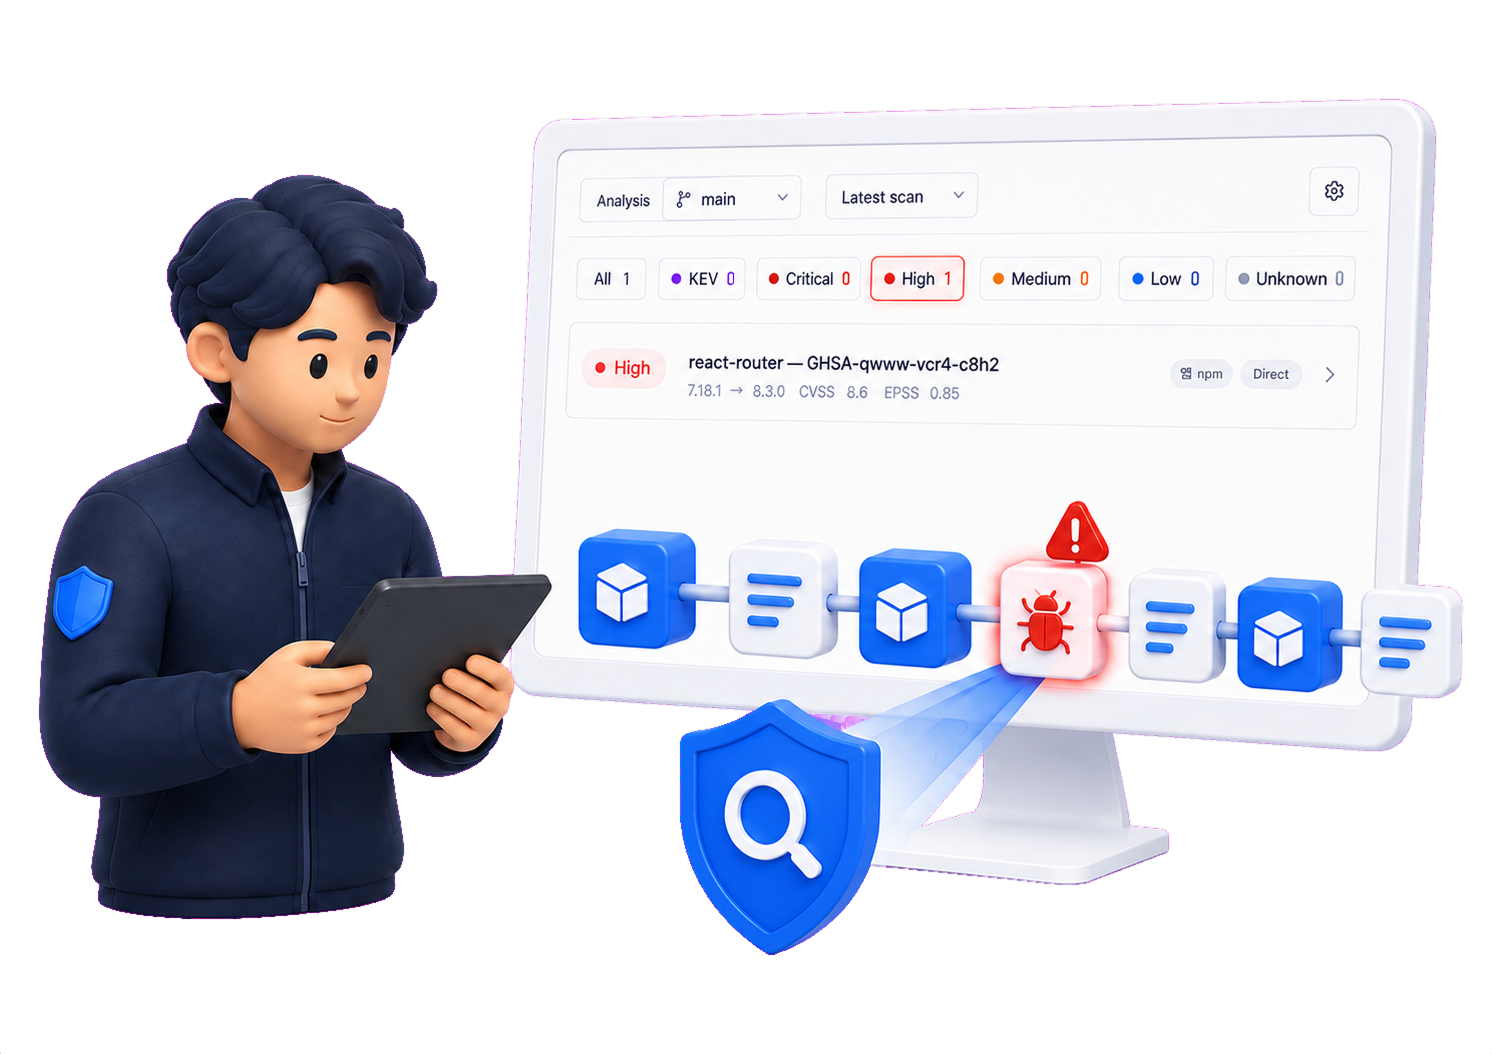
업로드한 파일에서 식별한 구성요소의 알려진 취약점(CVE)을 스캔하고, KEV·EPSS로 위험 우선순위를 매깁니다.
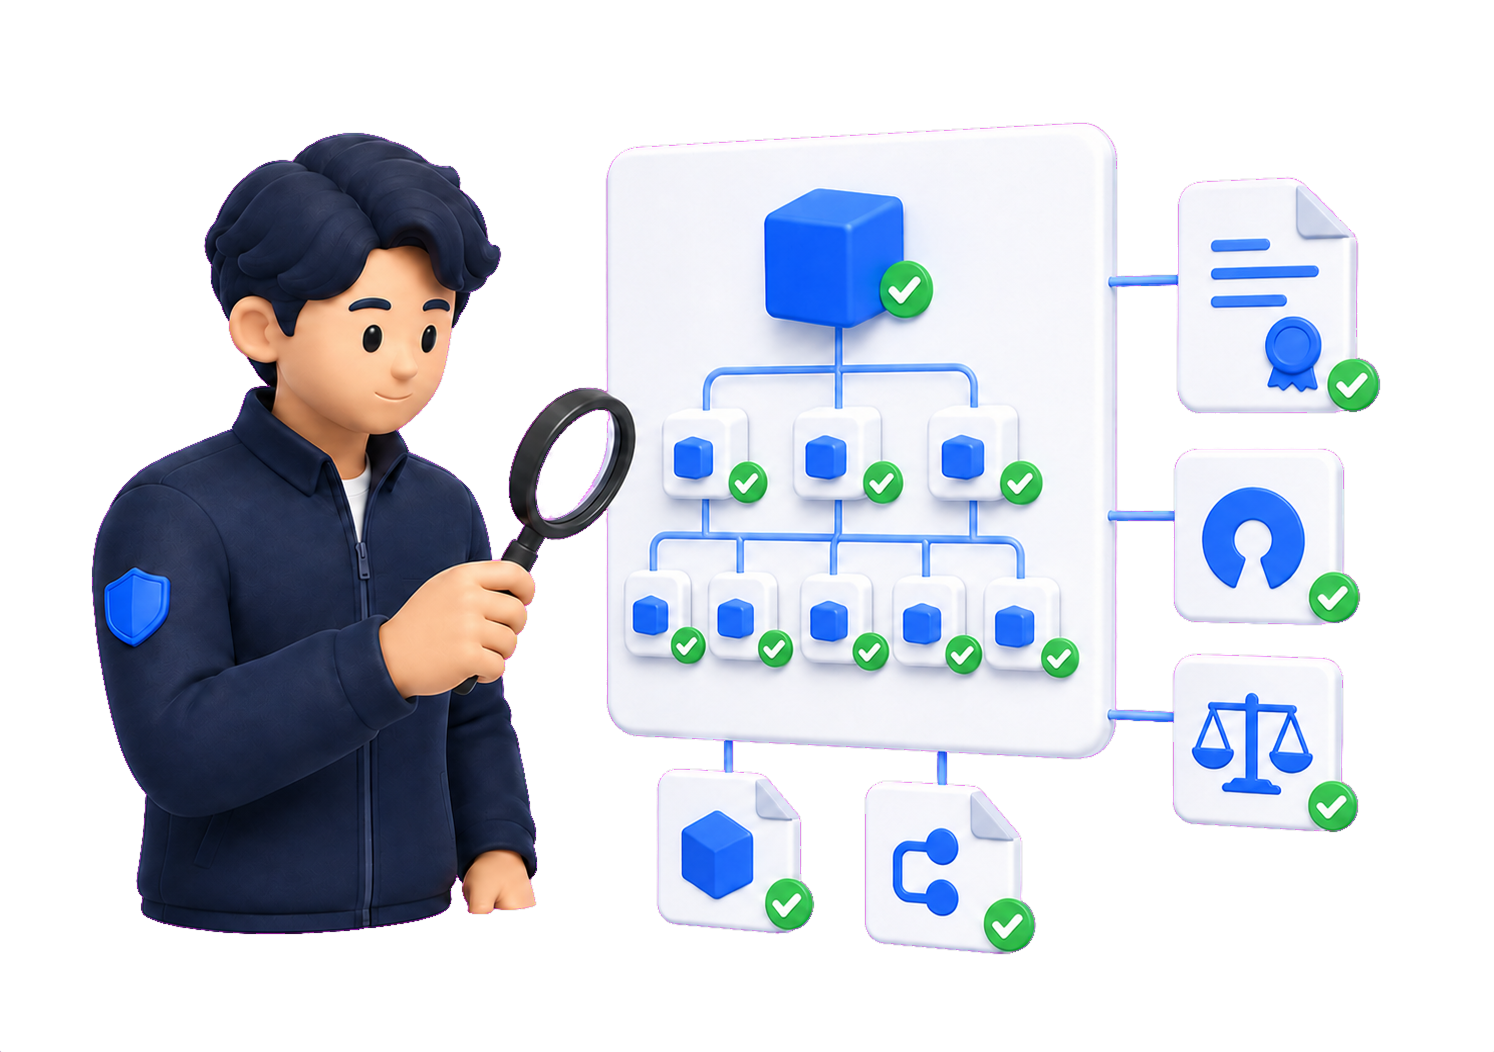
파일에 포함된 라이브러리를 CycloneDX/SPDX 형식의 SBOM으로 생성해 공급망 문서로 활용합니다.
빌드 도구·프레임워크에 관계없이 표준 Java 메타데이터를 담은 산출물을 분석합니다.
Java 빌드 산출물을 그대로 업로드합니다. 압축을 풀거나 따로 가공할 필요가 없습니다.
아카이브 안에 빌드 도구가 남긴 표준 메타데이터를 읽어 구성요소를 식별합니다.
아카이브에서 식별한 구성요소에서 알려진 취약점(CVE)을 식별합니다.
식별한 구성요소를 CycloneDX/SPDX 형식의 SBOM으로 생성합니다.
소스코드나 빌드 환경 없이, 실제 배포한 산출물을 그대로 올려
그 안의 구성요소와 취약점을 확인합니다.